
📅 Atualizado em 19 de outubro de 2026
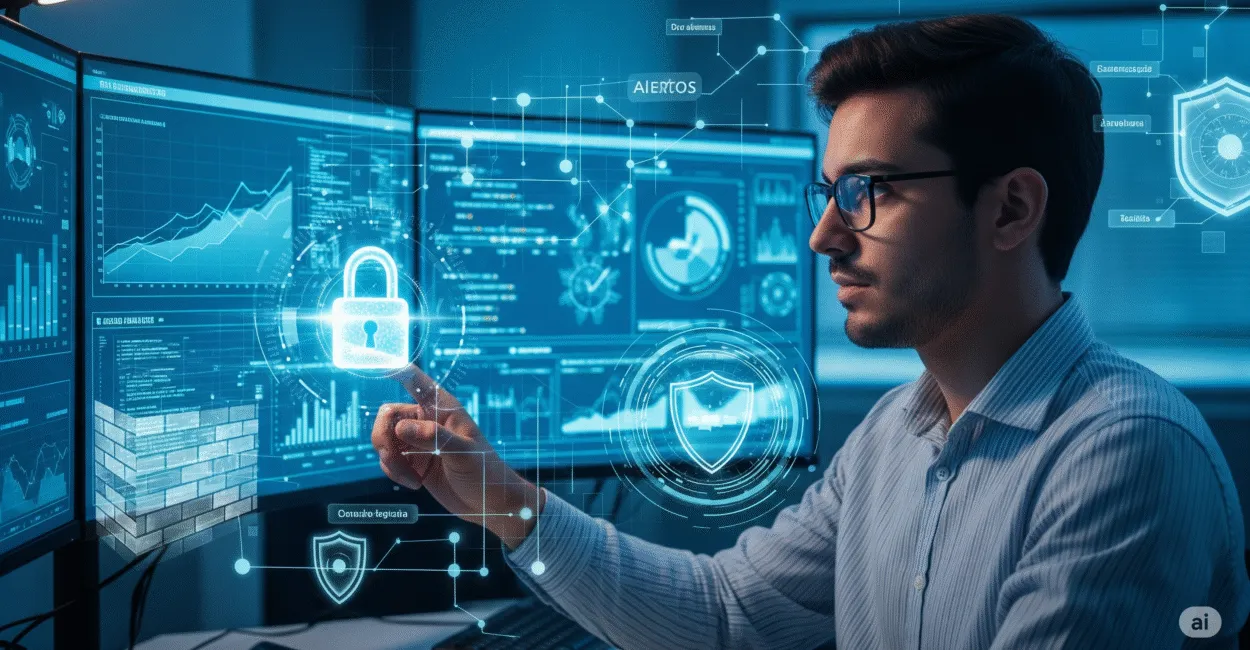
Quando um alerta de acesso suspeito aparece às 3h da manhã, alguém precisa decidir se é uma tentativa de invasão, um falso positivo ou uma falha de configuração. O analista de segurança cibernética investiga esse tipo de sinal, reduz vulnerabilidades e ajuda a empresa a manter sistemas e operações protegidos.

O trabalho combina monitoramento, prevenção e resposta a incidentes. Também exige comunicação com equipes de tecnologia, gestores e, em situações específicas, áreas jurídicas e de privacidade.
Para quem avalia a carreira, este guia explica as atividades do cargo, os conhecimentos e as ferramentas mais usados, além de apresentar caminhos de formação, progressão profissional e critérios para analisar vagas e salários.
Ficha rápida
- Objetivo do cargo: reduzir riscos digitais e apoiar a continuidade dos negócios.
- Conhecimentos de base: redes, sistemas operacionais, controles de acesso e análise de riscos.
- Formação: cursos de tecnologia ajudam, mas experiência prática e estudo contínuo também contam.
- Certificações: podem demonstrar conhecimentos específicos; nenhuma é requisito universal para todas as vagas.
- Remuneração: varia conforme senioridade, região, setor, especialidade e modelo de contratação.
O que faz um analista de segurança cibernética
Um analista de segurança cibernética monitora ativos digitais, identifica e avalia riscos, aplica controles e participa da resposta a incidentes que possam afetar dados ou operações. No dia a dia, isso significa investigar alertas, analisar registros de atividade, corrigir configurações inseguras e trabalhar com as equipes responsáveis pelos sistemas e pela infraestrutura.
Uma parte do trabalho é preventiva: revisar permissões, acompanhar vulnerabilidades e verificar se as medidas de proteção continuam adequadas às mudanças no ambiente. Outra é reativa: reunir evidências quando surge um incidente, conter o impacto e ajudar a restaurar os serviços.
O profissional também registra decisões e recomenda ações para reduzir a chance de recorrência.
A colaboração com TI é constante. Por exemplo, o time de segurança pode recomendar a correção de um servidor exposto, mas precisa coordenar a mudança com quem mantém o serviço para evitar uma interrupção desnecessária. Em organizações menores, as mesmas pessoas podem acumular tarefas; em empresas grandes, as funções tendem a se dividir entre áreas especializadas.
O valor do trabalho aparece quando um risco técnico é traduzido em uma decisão que protege dados e mantém a operação funcionando.
O cargo também pode aparecer como analista de segurança da informação ou analista de cibersegurança. O escopo muda de uma empresa para outra: uma vaga pode priorizar monitoramento de alertas, enquanto outra concentra esforços em gestão de vulnerabilidades ou resposta a incidentes. Para conhecer a descrição geral da profissão, consulte também a página sobre analista de segurança cibernética.
Competências, formação e progressão na carreira
Não existe um único curso de analista de segurança da informação que seja obrigatório para entrar na área. Graduações em redes, sistemas, ciência da computação e segurança da informação podem formar uma base, mas cursos técnicos e estudo independente também ajudam quando vêm acompanhados de prática demonstrável.
Entre os conhecimentos que aparecem com frequência em vagas estão redes TCP/IP, Linux e Windows, autenticação, controle de acesso, conceitos de criptografia, análise de logs e fundamentos de resposta a incidentes. Também é útil saber documentar achados: um alerta sem contexto, evidência ou recomendação clara dificilmente vira uma correção efetiva.
- Raciocínio investigativo: formular hipóteses e comparar evidências antes de classificar um evento.
- Conhecimento técnico: entender como redes, sistemas e aplicações se comportam em condições normais.
- Comunicação: explicar impacto e prioridade sem depender de jargão; essa habilidade pode ser desenvolvida com técnicas de comunicação.
- Organização: registrar decisões, preservar evidências e acompanhar a correção até o fechamento.
- Aprendizado contínuo: atualizar conhecimentos conforme mudam sistemas, ameaças e responsabilidades.
Projetos de laboratório ajudam a transformar teoria em evidência. Um portfólio pode incluir uma análise de logs fictícios, uma política de controle de acesso ou um relatório de vulnerabilidades em um ambiente autorizado. Nunca faça varreduras ou testes em sistemas de terceiros sem permissão explícita.
Nível Responsabilidades típicas Evidências de competência Júnior Triar alertas, seguir procedimentos, registrar ocorrências e apoiar verificações de segurança. Conhecimentos de redes e sistemas, documentação clara e capacidade de reconhecer quando escalar um caso. Pleno Investigar incidentes com menor supervisão, conduzir análises de vulnerabilidade e propor melhorias de controles. Casos bem documentados, priorização coerente e participação em correções ou exercícios de resposta. Sênior Definir abordagens técnicas, orientar respostas complexas e influenciar decisões de risco entre equipes. Decisões justificadas, melhoria de processos e capacidade de conectar risco técnico a impacto no negócio.
Essa progressão é uma referência, não uma regra de mercado. Uma pessoa pode ser sênior em resposta a incidentes e ainda estar desenvolvendo experiência em segurança de nuvem, por exemplo; títulos e expectativas variam entre empresas.
Quais certificações são importantes para esse profissional?
As certificações mais úteis dependem da função e do nível. CompTIA Security+ pode servir como referência de fundamentos; CEH se relaciona a conteúdos de testes de segurança; CISSP costuma ser associada a profissionais com experiência mais ampla e responsabilidades de gestão ou arquitetura. Antes de investir, compare o programa da certificação com os requisitos das vagas que pretende disputar.
Ferramentas usadas no monitoramento e na resposta

Ferramentas ajudam a coletar sinais, organizar investigações e aplicar controles, mas não substituem processos nem julgamento técnico. Uma solução de monitoramento pode gerar milhares de alertas; sem regras bem ajustadas e contexto sobre os ativos, a equipe corre o risco de ignorar um evento relevante ou gastar tempo com falsos positivos.
Categoria Uso no trabalho Exemplos Monitoramento e correlação Reunir eventos de diferentes fontes e destacar padrões que merecem investigação. SIEM, como Microsoft Sentinel e Splunk. Proteção de endpoints Detectar e investigar atividade suspeita em computadores e servidores. Plataformas EDR, como Microsoft Defender for Endpoint. Gestão de vulnerabilidades Identificar falhas conhecidas e apoiar a priorização de correções. Scanners de vulnerabilidade, como Nessus e OpenVAS. Controle de acesso Gerenciar identidade, autenticação e permissões em sistemas e serviços. IAM, autenticação multifator e ferramentas de gestão de identidade. Proteção de rede Filtrar tráfego, segmentar ambientes e detectar conexões suspeitas. Firewalls, IDS e IPS.
Os exemplos não são recomendações universais. A escolha depende do ambiente, dos requisitos de integração, do orçamento e das competências disponíveis. Em uma vaga de analista de cibersegurança Microsoft, por exemplo, o empregador pode valorizar familiaridade com Sentinel e Defender, mas também precisa de profissionais que entendam logs, identidades e redes, conhecimentos que podem ser aplicados em outras plataformas.
Um erro recorrente é tratar a instalação de uma ferramenta como prova de que o risco está resolvido. Um endpoint sem cobertura, uma regra mal configurada ou uma conta com permissões excessivas pode deixar uma lacuna mesmo quando a empresa dispõe de várias soluções de segurança.
Como identificar ameaças e reduzir riscos
A defesa em camadas combina controles diferentes para que uma falha isolada não abra caminho direto até dados ou serviços críticos. Firewalls, proteção de endpoints, criptografia, autenticação multifator e segmentação de rede cumprem funções distintas. A eficácia depende de configuração, manutenção e resposta a alertas.
Para gerir vulnerabilidades, o analista identifica ativos, verifica falhas conhecidas e avalia a exposição de cada sistema. Uma falha em um serviço acessível pela internet e ligado a dados sensíveis tende a exigir prioridade maior do que a mesma falha em um equipamento isolado. A classificação técnica deve considerar também a possibilidade de exploração e o impacto operacional.
Em um incidente, o registro de horário, origem do alerta, sistemas afetados e ações executadas ajuda a reconstruir o que aconteceu. Um detalhe prático: atualizar uma regra de detecção sem anotar a mudança pode tornar difícil explicar, depois, por que um alerta deixou de aparecer. A documentação faz parte da investigação, não é apenas uma tarefa administrativa.
Uma vulnerabilidade merece prioridade conforme a exposição do ativo e o impacto que sua exploração pode causar.
O NIST Cybersecurity Framework 2.0 organiza a gestão de riscos em funções que incluem governar, identificar, proteger, detectar, responder e recuperar. A estrutura pode apoiar o planejamento, mas não determina sozinha quais controles servem para cada organização.
Treinamentos também reduzem riscos quando tratam situações concretas, como mensagens de phishing, pedidos incomuns de pagamento e compartilhamento indevido de arquivos. Repetir uma apresentação anual sem medir dúvidas e comportamentos tende a ter pouco efeito. A equipe precisa saber como reportar algo suspeito e receber retorno sobre o que fazer.
LGPD, auditorias e responsabilidades da empresa
O analista contribui para a proteção de dados ao implementar ou acompanhar controles técnicos, como gestão de acessos, registros de atividade, criptografia e procedimentos de resposta. Essas medidas podem proteger dados pessoais e garantir que a organização tenha evidências úteis para avaliar incidentes e demonstrar como os controles foram aplicados.
A Lei Geral de Proteção de Dados Pessoais (LGPD) estabelece obrigações para agentes de tratamento de dados. O analista pode apoiar a execução técnica, mas a responsabilidade por governança, decisões jurídicas e cumprimento das obrigações cabe à organização, com participação das áreas responsáveis e do encarregado quando aplicável.
Em uma auditoria, inventários, políticas, registros de acesso e evidências de correções ajudam a mostrar como os controles funcionam. Ter uma certificação ou adotar uma estrutura de referência, por si só, não comprova conformidade: é preciso verificar se as medidas correspondem aos riscos e às obrigações da empresa.
Vagas, níveis e salário em cibersegurança
Vagas para analista de segurança da informação júnior costumam pedir fundamentos de redes e sistemas, atenção a procedimentos e disposição para trabalhar com triagem ou suporte à equipe. Anúncios de nível pleno e sênior tendem a cobrar autonomia maior, experiência com incidentes ou domínio de uma especialidade. O nome do cargo, sozinho, não revela o escopo; leia as atividades e os requisitos.
Não há um salário único que represente o mercado de analista de segurança da informação. A remuneração depende de região, setor, senioridade, plantões, certificações relevantes e especialidade. Como não existe aqui uma metodologia de coleta comparável e atual para fixar uma faixa, valores sem fonte e recorte claros seriam pouco confiáveis.
Qual área da cibersegurança ganha mais?
Não há uma área que pague mais em todas as empresas e regiões. Funções especializadas em arquitetura de segurança, nuvem, resposta a incidentes ou testes ofensivos podem ter remunerações distintas, mas o nível de responsabilidade, a escassez de competências e o setor pesam tanto quanto o nome da especialidade. Compare anúncios com escopo e senioridade semelhantes.
Para pesquisar analista de segurança da informação salário ou analista de cibersegurança salário, reúna vagas da mesma região, modalidade de contratação e nível. Separe remuneração fixa de benefícios e adicionais por plantão. Essa comparação é mais útil do que escolher um número isolado publicado sem data ou critérios.
Quem está no início pode buscar vagas de analista de cibersegurança júnior ou funções de suporte, redes e operações de segurança que ofereçam contato com controles e incidentes. Confira se a descrição prevê acompanhamento de profissionais experientes, procedimentos claros e oportunidades de aprender; uma vaga intitulada “júnior” pode exigir autonomia incompatível com a experiência pedida.
Desafios da profissão e decisão de contratação
As ameaças mudam, os ambientes tecnológicos crescem e diferentes áreas disputam prioridade e orçamento. Além disso, alertas em excesso podem sobrecarregar a equipe. Uma operação eficaz define critérios de severidade, escalonamento e comunicação, em vez de esperar que cada profissional resolva sozinho toda ocorrência.
Vale a pena trabalhar com cibersegurança?
Vale a pena para quem gosta de investigar problemas técnicos, documentar decisões e continuar aprendendo, inclusive quando a rotina envolve tarefas repetitivas de triagem. A área pode frustrar quem espera trabalhar apenas com invasões sofisticadas: boa parte da redução de risco depende de corrigir permissões, revisar configurações e acompanhar processos.
Para contratar, avalie o risco que a empresa precisa cobrir antes de procurar um perfil genérico. Uma organização sem monitoramento pode priorizar alguém com experiência em operações e resposta; outra, com alertas já estruturados, pode precisar de competência em nuvem ou gestão de vulnerabilidades. Defina também quem tomará decisões, quais sistemas são prioritários e como será medida a redução de risco.
Como próximo passo profissional, escolha algumas vagas compatíveis com seu nível e transforme os requisitos recorrentes em um plano de estudo e prática. Para uma empresa, o primeiro passo é inventariar os ativos críticos, identificar quem responde a incidentes e verificar se os controles atuais cobrem os riscos mais relevantes.
Perguntas frequentes
É necessário ter graduação para trabalhar na área?
Não em todas as vagas. Formação superior pode ajudar, mas projetos práticos, experiência em TI e conhecimentos demonstráveis também contam; os requisitos dependem do empregador e da função.
Como montar um portfólio sem acessar sistemas de terceiros?
Use laboratórios próprios, máquinas virtuais e ambientes de treinamento autorizados. Você pode documentar uma análise de logs simulados, uma configuração de autenticação multifator ou a priorização de vulnerabilidades em um cenário fictício.
Certificações garantem uma vaga?
Não. Elas podem comprovar estudo em determinado conteúdo, mas não substituem experiência, capacidade de explicar decisões e aderência às tarefas da vaga. A melhor escolha é a certificação alinhada ao trabalho que você pretende exercer.
Artigos Relacionados
 Analista de Segurança Cibernética: Guia Completo para Proteger Sua Empresa
 Segurança e Compliance em IA: O que Pequenas Empresas Brasileiras Precisam Saber para Proteger Dados e Evitar Multas
 Certificados Digitais e Segurança de Dados: Boas Práticas para Proteger Identidades, Garantir Conformidade e Reduzir Riscos em Empresas Modernas
 Analista Financeiro: Guia Completo para uma Carreira de Sucesso
 Arquiteto de Infraestrutura de TI: Impulsionando o Futuro das Empresas
 Analista de Sistemas: Guia Completo sobre a Profissão Atualizada
